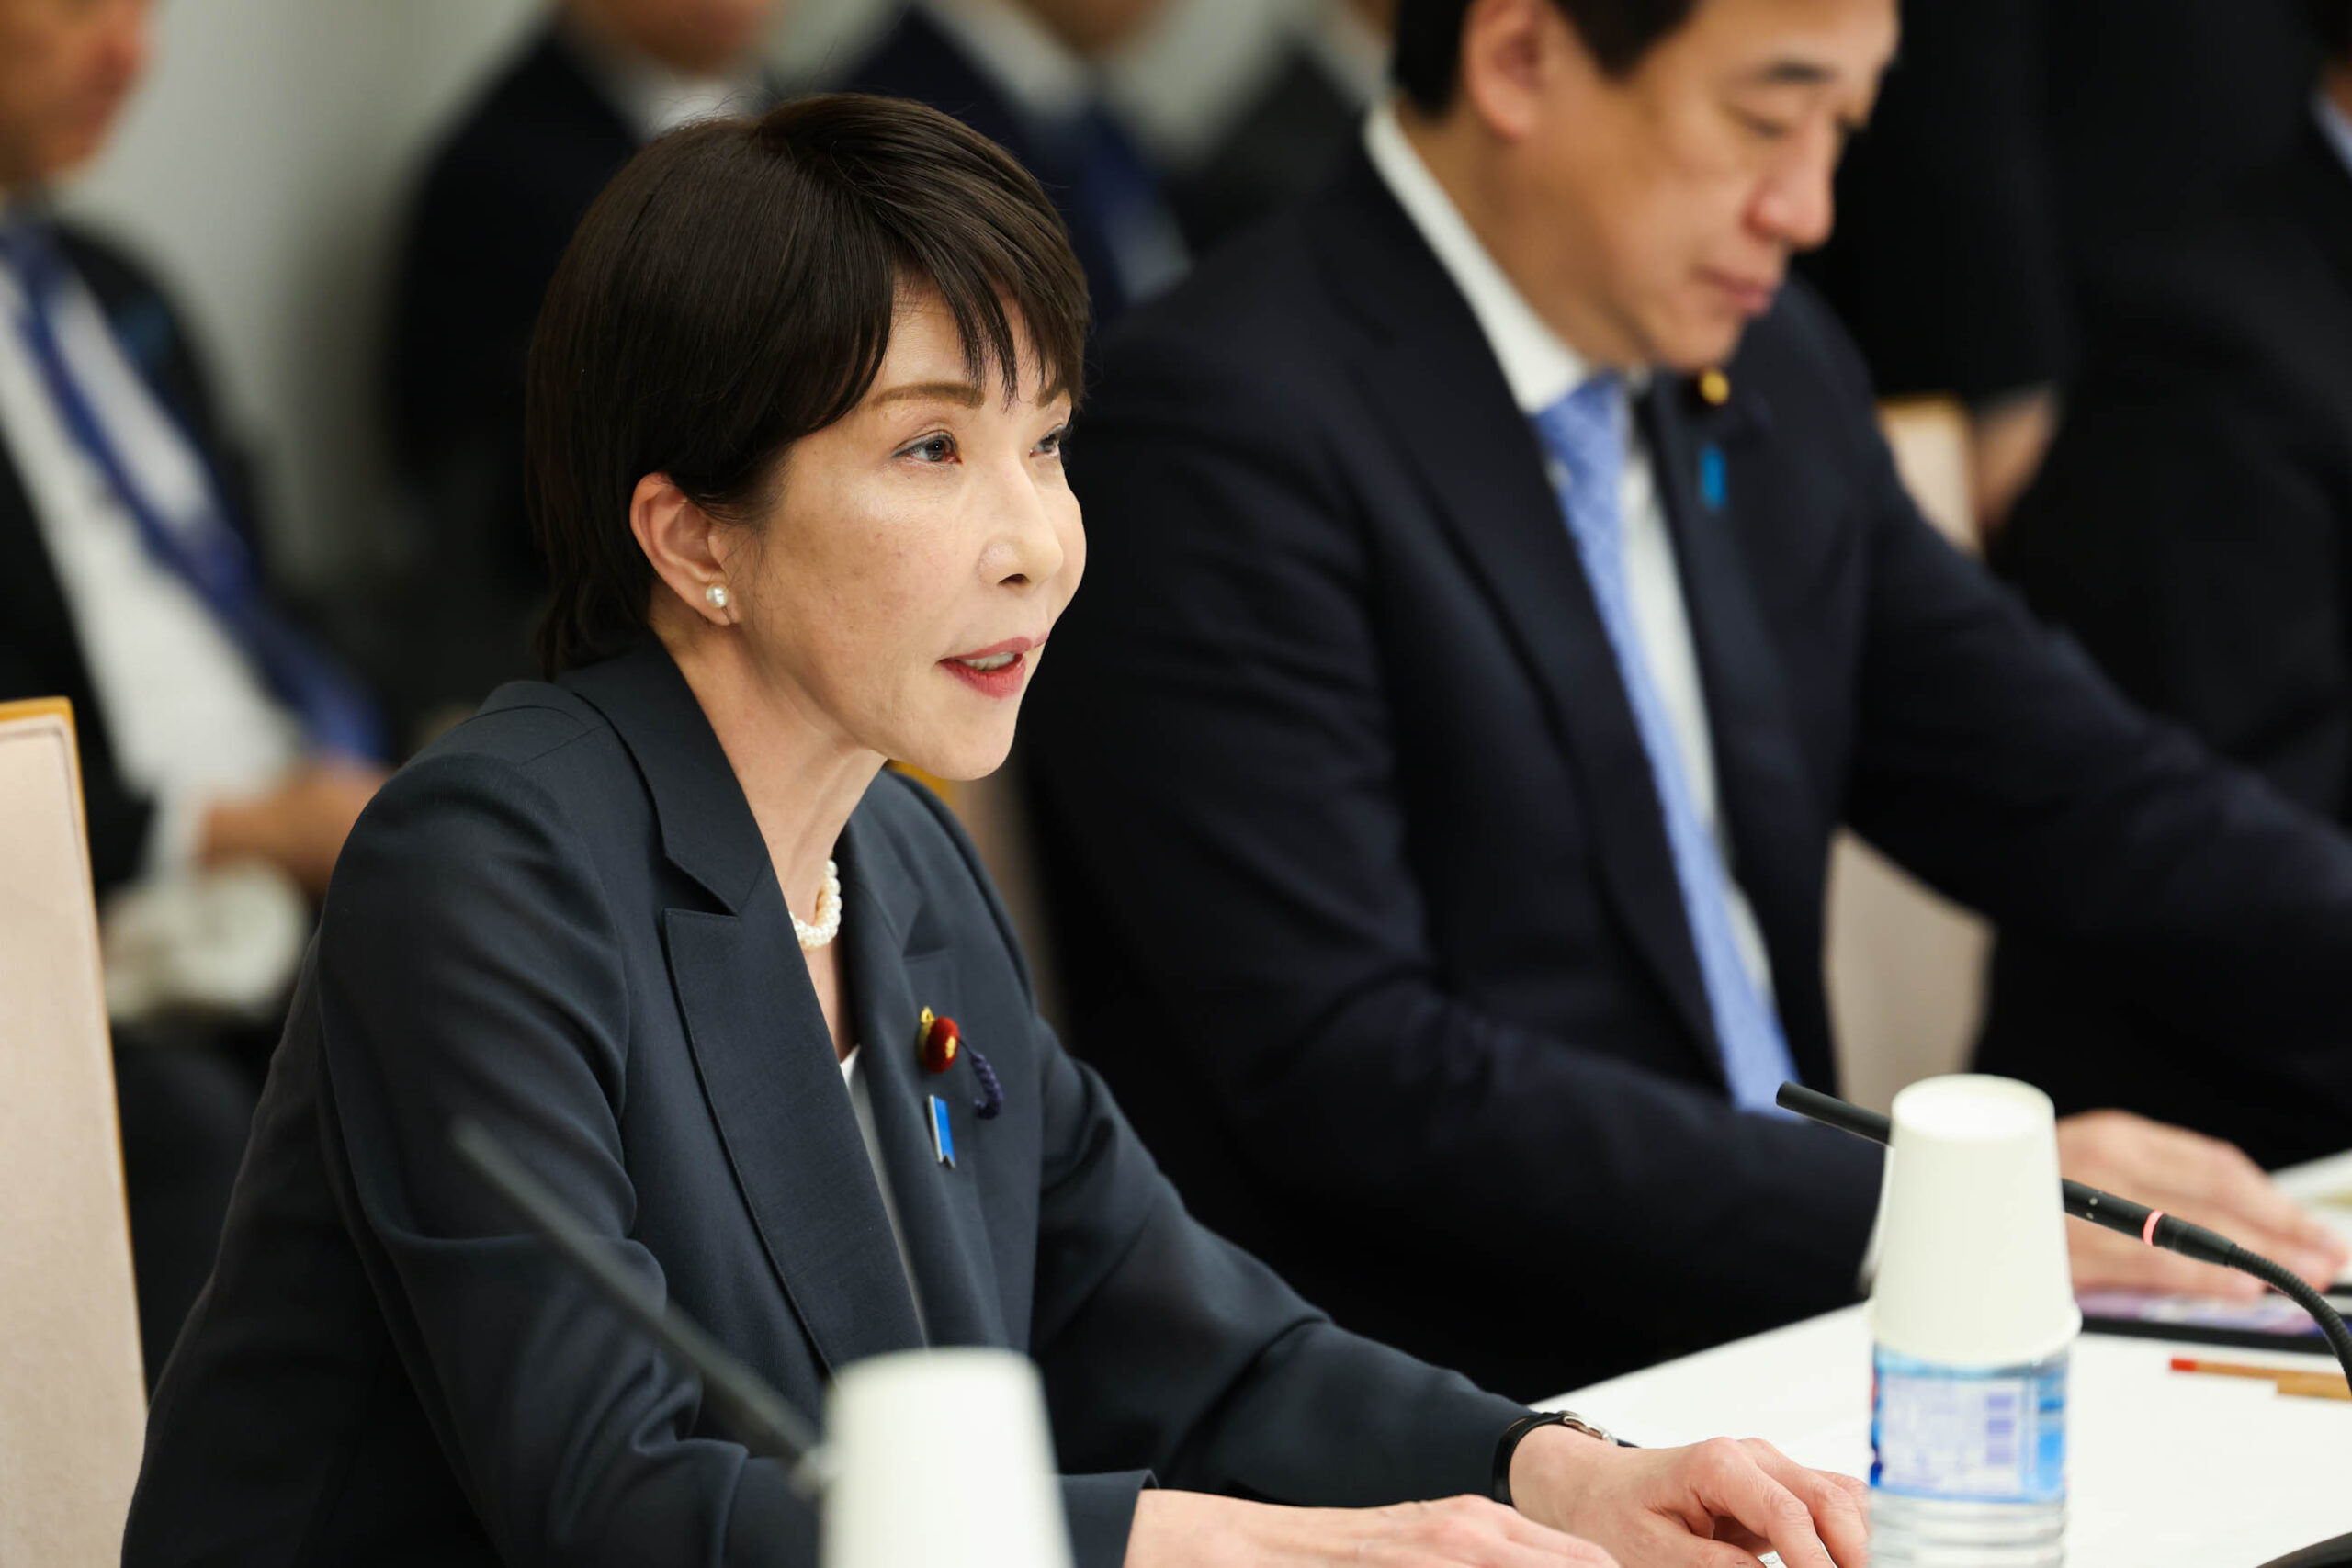
Japón ha aprobado este viernes un paquete de emergencia contra los ciberataques que combina inteligencia artificial para buscar vulnerabilidades, equipos de especialistas y ayuda a las empresas afectadas. El Gobierno de Sanae Takaichi ha autorizado además el uso de 10.000 millones de yenes de la reserva presupuestaria del ejercicio 2026 para reforzar la seguridad de los sistemas públicos y la capacidad de investigación policial.
La decisión responde a una sucesión de filtraciones de datos personales por accesos no autorizados. El objetivo es reducir las debilidades antes de que se exploten y acelerar la respuesta cuando una organización sufra un ataque. La aprobación del dinero y el anuncio de los equipos no significan que las nuevas capacidades estén ya desplegadas ni que las brechas anteriores hayan quedado resueltas.
Qué financian los 10.000 millones de yenes
La ministra de Finanzas, Satsuki Katayama, ha explicado el destino de las principales partidas en su comparecencia oficial del 6 de noviembre. El Consejo de Ministros ha aprobado recurrir a la reserva para actuar con rapidez, antes de la reunión en la que se presentó el conjunto de medidas.
El reparto anunciado incluye 2.000 millones de yenes para comprobar con inteligencia artificial las vulnerabilidades de sistemas importantes de los organismos gubernamentales; 4.100 millones para equipamiento y otras necesidades de la policía en materia de ciberseguridad; y 3.800 millones para reforzar la protección de los sistemas de la Agencia Digital.
Esas tres cantidades suman 9.900 millones, frente al total de 10.000 millones comunicado por Finanzas. La intervención consultada no detalla el destino de los 100 millones restantes. Tampoco presenta la reserva como el coste total y definitivo de toda la política de ciberseguridad. Conviene distinguir el dinero autorizado ahora de los recursos que puedan aprobarse más adelante y de su ejecución efectiva.
Equipos para probar las defensas y asistir a las víctimas
El paquete se organiza en cuatro frentes, según la información de Kyodo: reforzar las medidas básicas mediante IA, mejorar la recogida y el análisis de información, responder de forma estratégica a los ataques y apoyar a las víctimas para evitar daños adicionales. Son tareas distintas: detectar un fallo no lo corrige por sí solo, y conocer un incidente no garantiza que una empresa pueda recuperar de inmediato sus servicios.
El Gobierno prevé un equipo de especialistas de alto nivel para localizar debilidades, además de colaborar con empresas tecnológicas extranjeras y desarrolladores de IA avanzada para mantener actualizada la información sobre vulnerabilidades. Otro equipo, con expertos del sector público y del privado, acudirá a las empresas atacadas para ayudar en la respuesta inicial. Un grupo separado asesorará a compañías en riesgo antes de que sufran un incidente.
Una respuesta preparada desde octubre
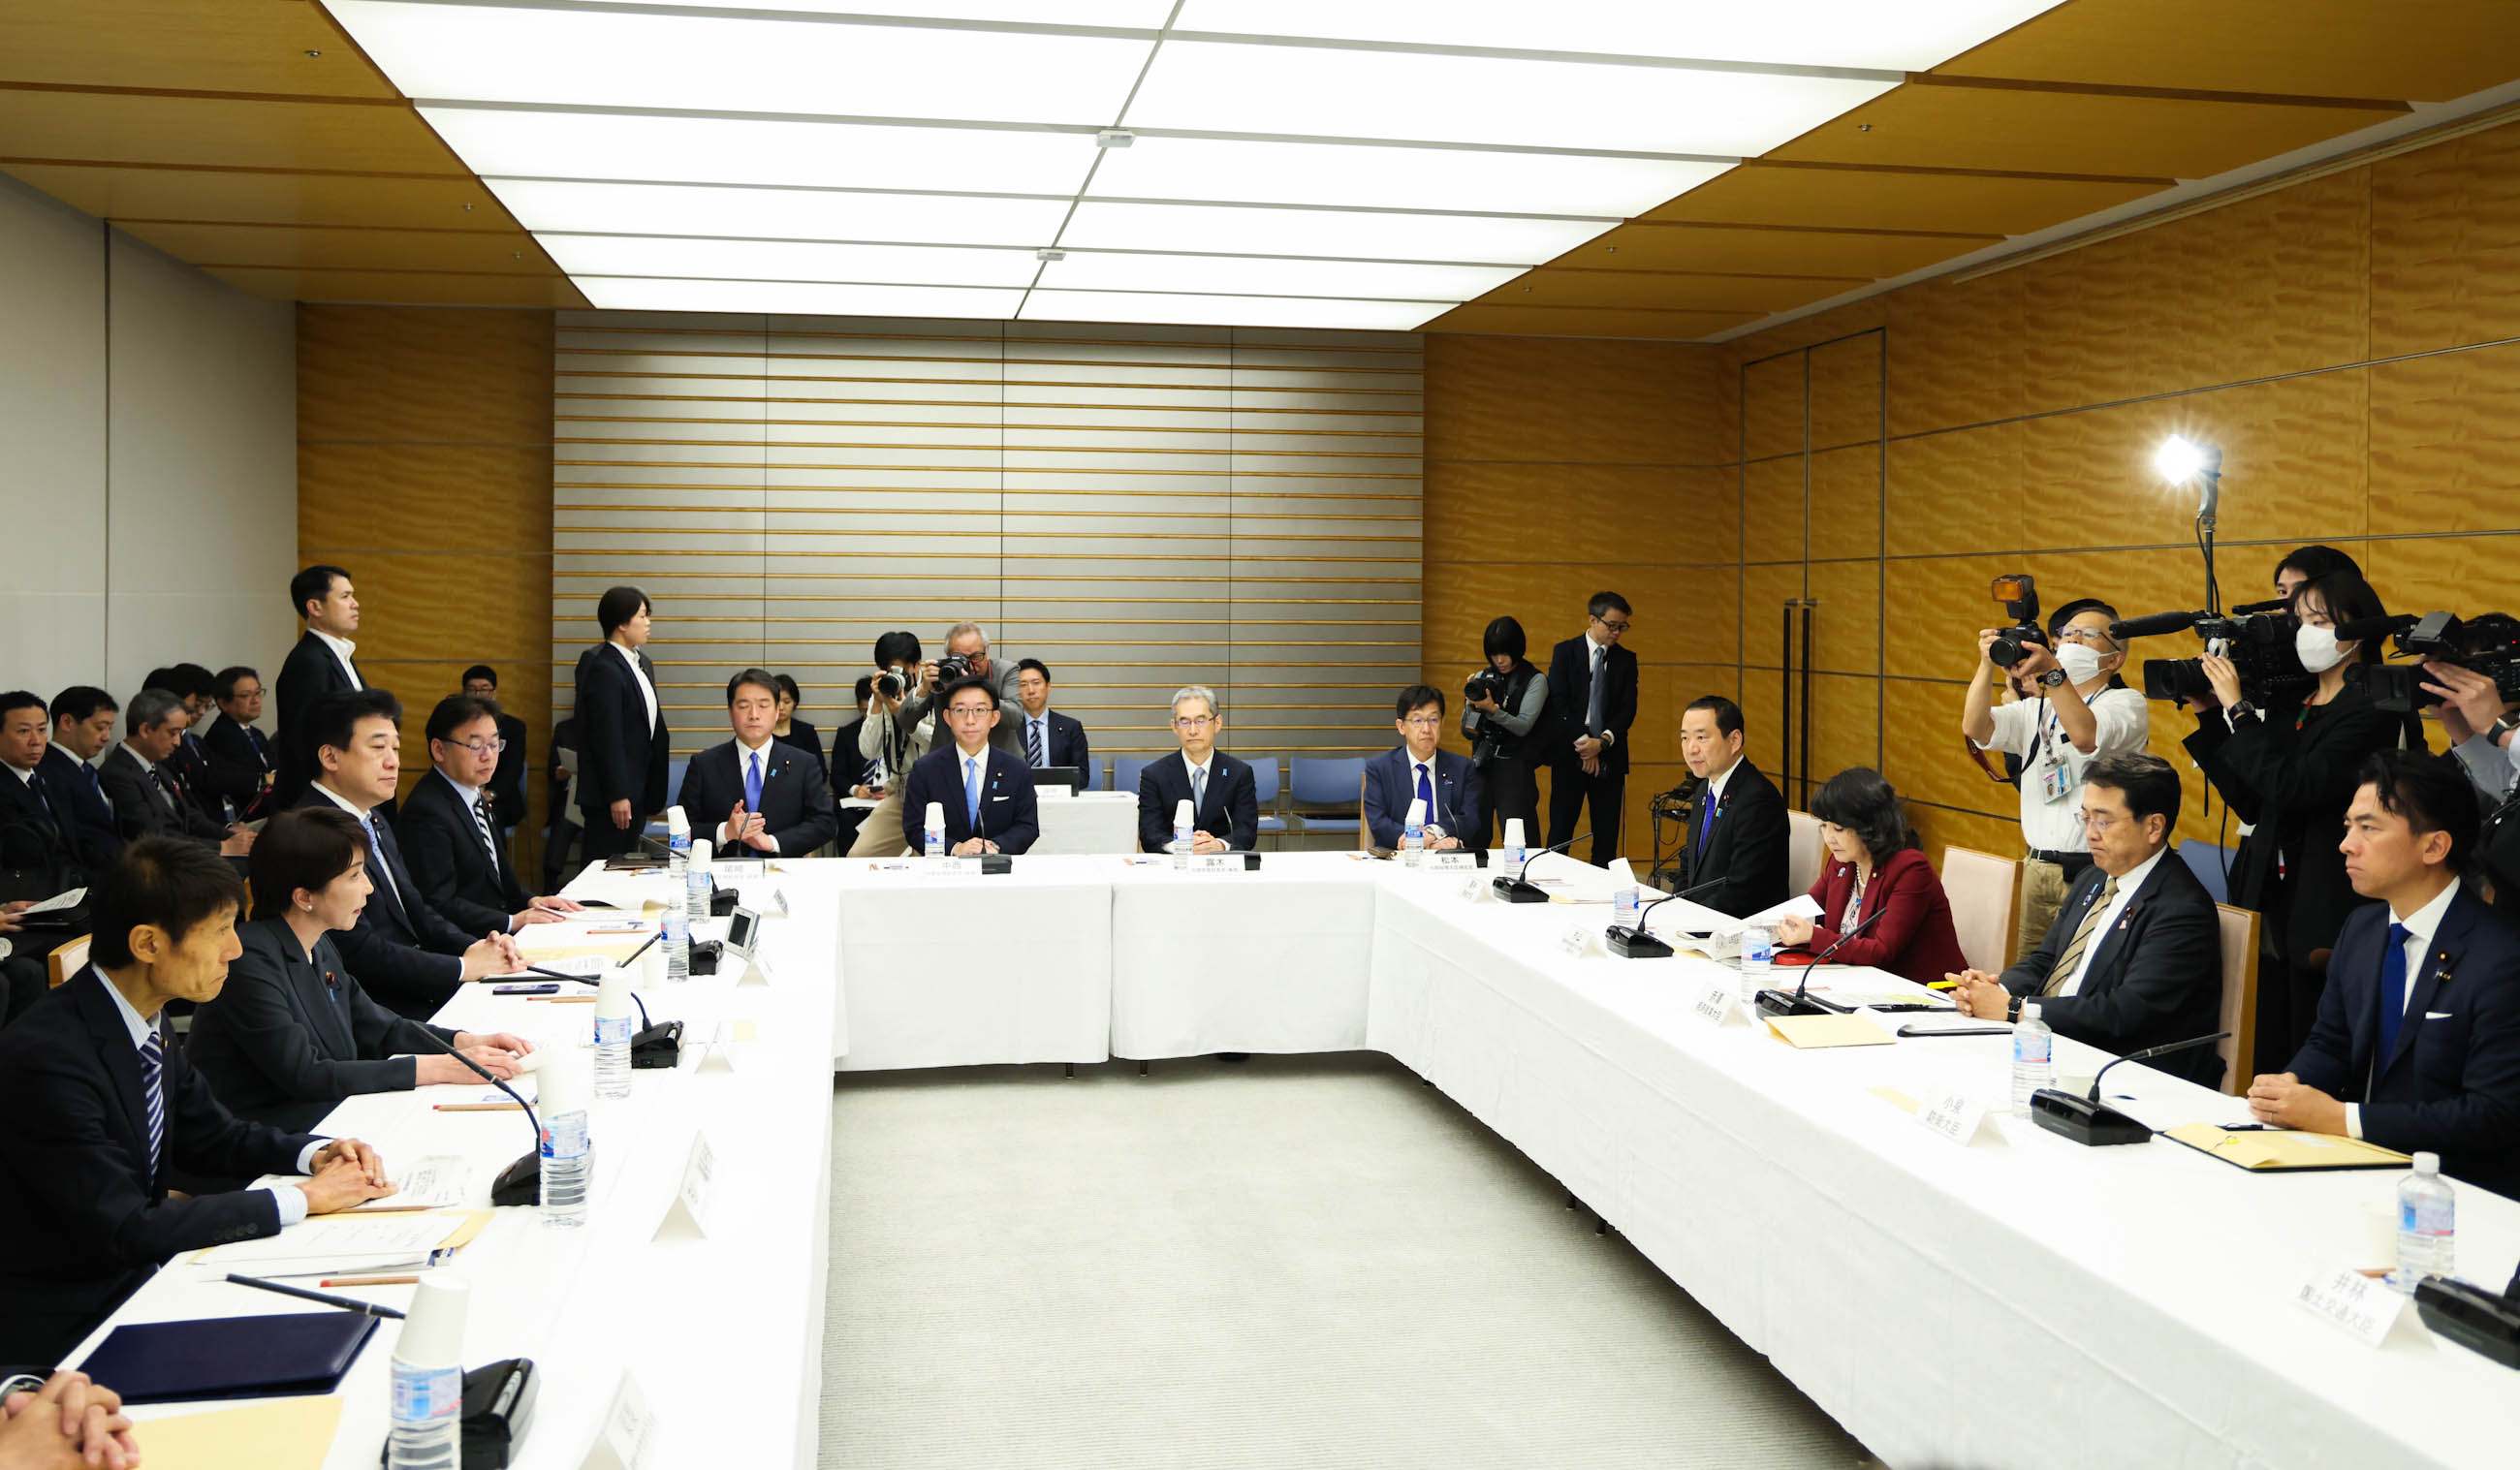
La iniciativa tiene un antecedente documentado en la primera reunión ministerial sobre ciberseguridad, celebrada el 26 de octubre. En el texto oficial de aquella intervención, Takaichi calificó de grave la sucesión de ataques y advirtió del riesgo de que los datos filtrados se utilicen para causar nuevos perjuicios.
Entonces pidió ampliar las consultas y el apoyo a las pequeñas y medianas empresas, aprovechar el conocimiento de especialistas privados desde la respuesta inicial hasta la recuperación y mejorar la circulación de información entre organismos. También reclamó comprobar los sistemas gubernamentales con ayuda del Instituto de Seguridad de la IA y estudiar las debilidades de las cadenas de suministro. El anuncio de este viernes añade la decisión presupuestaria y concreta la organización prevista de los equipos.
La defensa activa no equivale a una ofensiva sin límites
Kyodo informa de que el Gobierno quiere reforzar su capacidad para neutralizar amenazas mediante el acceso a servidores utilizados por los atacantes, dentro de la llamada defensa cibernética activa. La agencia sitúa esa posibilidad en una ley que entró en vigor en octubre. Es un instrumento distinto del análisis preventivo de los sistemas propios y de la asistencia técnica a una empresa atacada.
En los incidentes que puedan afectar gravemente a la seguridad nacional, el plan contempla un grupo de apoyo con responsables de la Oficina Nacional de Ciberseguridad, la Agencia Nacional de Policía y el Ministerio de Defensa, entre otros organismos. No se ha anunciado en las fuentes consultadas una operación concreta contra servidores extranjeros, ni se identifica a un único responsable de todos los ataques que motivan las medidas.
Qué queda por comprobar
Los siguientes pasos serán la constitución y el despliegue de los equipos, las revisiones de seguridad y el uso del presupuesto aprobado. El criterio para valorar el plan no será sólo cuántas debilidades encuentre una herramienta de IA, sino si las organizaciones pueden corregirlas, compartir avisos útiles y recuperar sus operaciones sin provocar nuevos daños.
Para los usuarios, la respuesta institucional tampoco elimina las medidas personales tras una brecha. Si hay indicios de que una clave se ha expuesto, conviene comprobar qué servicio está afectado y actuar sobre esa cuenta, como explica la guía de qué hacer cuando una contraseña aparece en una filtración. El paquete japonés se dirige a las defensas y a la respuesta del país, no garantiza que los datos ya sustraídos desaparezcan.
Comentarios 0
Los comentarios se publican tras revisión de la redacción. Sé respetuoso: no se admiten insultos ni enlaces.