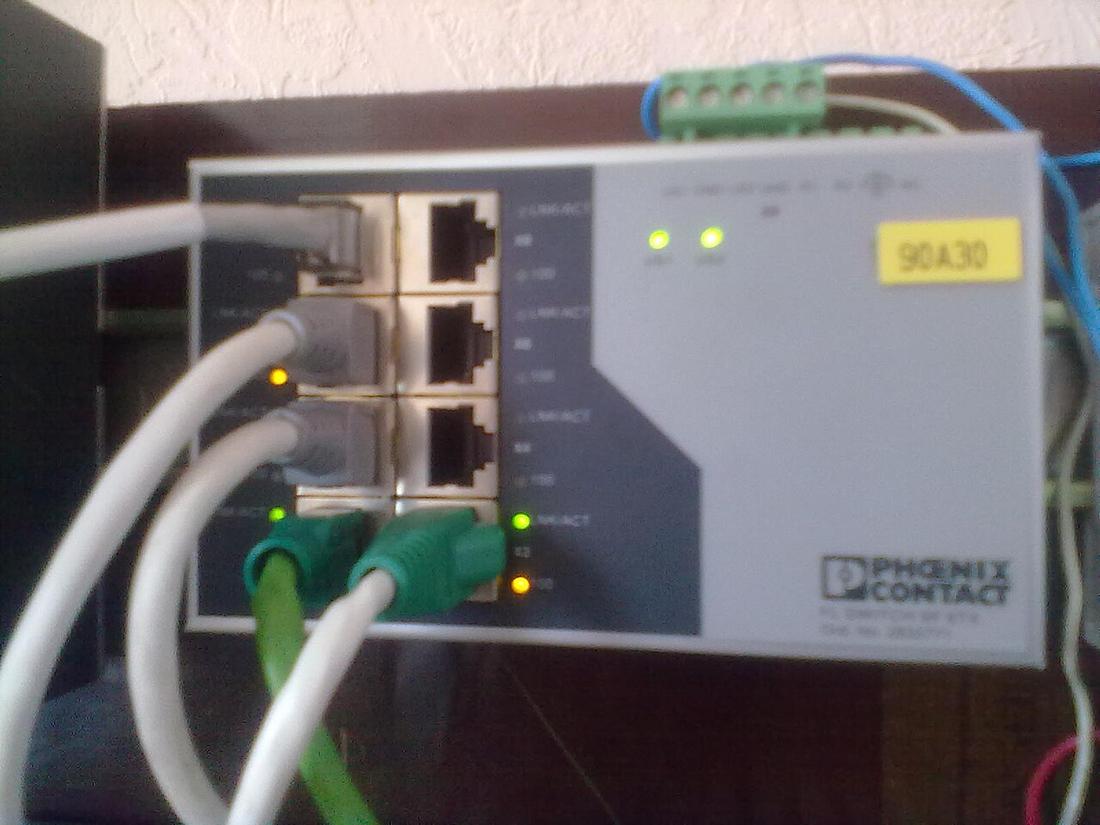
INCIBE ha publicado este jueves 5 de noviembre un aviso de severidad crítica sobre dos vulnerabilidades de PHP que afectan a varias familias de equipos de Phoenix Contact. Los fallos, conocidos como PHP2Shell, podrían permitir que un atacante sin autenticar ejecutara código en los dispositivos afectados bajo determinadas condiciones. El aviso no anuncia que todos los equipos tengan ya una actualización disponible: parte de las correcciones está prevista para el 18 de noviembre y el 2 de diciembre.
Mientras llegan esas versiones, la recomendación es restringir las conexiones de red a las necesarias para el funcionamiento de los equipos, impedir su exposición directa a redes públicas o no confiables y aplicar segmentación, cortafuegos y controles de acceso. Son medidas de reducción del riesgo, no una prueba de que el fallo haya desaparecido ni un sustituto permanente de las correcciones del fabricante.
Qué productos aparecen en el aviso
La relación de recursos afectados de INCIBE incluye FL WLAN 1x2x/23xx, FL SWITCH 2xxx, FL NAT 2xxx, FL SWITCH TSN 23xx y FL SWITCH 59xx. También figuran TC ROUTER 4xxx, FL TIMESERVER NTP, FL WLAN 11xx/21xx, TC EXTENDER x00x y SCX xPOE. El aviso identifica familias de producto: no permite extender automáticamente el problema a cualquier dispositivo de la marca.
La revisión de un entorno debe partir del modelo concreto instalado y de la información del fabricante. Encontrar una denominación parecida no demuestra por sí solo que una unidad esté afectada, y no ver una familia en esta lista tampoco sustituye la consulta de sus comunicaciones de seguridad. Antes de cambiar una configuración o planificar una intervención conviene comprobar qué equipo y versión se están administrando.
Parches previstos para noviembre y diciembre
Según el calendario recogido por INCIBE, la versión 26.10 para FL WLAN 1x2x/23xx está prevista para el 18 de noviembre de 2026. Ese mismo día se prevé la versión 3.60 para FL SWITCH 2xxx, FL NAT 2xxx, FL SWITCH TSN 23xx y FL SWITCH 59xx. A la fecha del aviso, ambas referencias son previsiones futuras, no actualizaciones cuya disponibilidad se dé por confirmada.
Para TC ROUTER 4xxx, la corrección prevista es la versión 5.0.72.105, con fecha del 2 de diciembre. Para FL TIMESERVER NTP, INCIBE recoge la versión 5.0.71.105 para ese mismo día. El calendario procede del comunicado del fabricante citado por el organismo; deberá revisarse cuando se alcance cada fecha para confirmar si la versión se ha publicado y qué instrucciones de instalación corresponden.
Hay además tres familias para las que no se anuncia una corrección planificada: FL WLAN 11xx/21xx, TC EXTENDER x00x y SCX xPOE. En esos casos, el aviso pide mantener las medidas de protección indicadas por Phoenix Contact y seguir sus comunicaciones. La ausencia de una fecha de parche no equivale a una declaración de que esos productos no presentan riesgo.
Qué fallos se han identificado
Las vulnerabilidades están registradas como CVE-2026-109618 y CVE-2026-109619. La primera se relaciona con una gestión incorrecta de errores por agotamiento de memoria que puede dejar datos de una petición sin inicializar. La segunda afecta a referencias a memoria de peticiones ya liberada que pueden conservarse y reutilizarse. INCIBE describe la posible ejecución remota de código, sin necesidad de detallar aquí una forma de explotación.
La ficha clasifica ambos fallos como críticos y marca «No» en la columna de explotación. Ese campo no debe convertirse en una garantía absoluta de que nunca haya habido intentos ni en una razón para aplazar las protecciones. La información útil para los responsables de estos equipos es qué familias deben revisar, qué medidas aplicar mientras tanto y qué versiones futuras tendrán que comprobar antes de dar el asunto por cerrado.