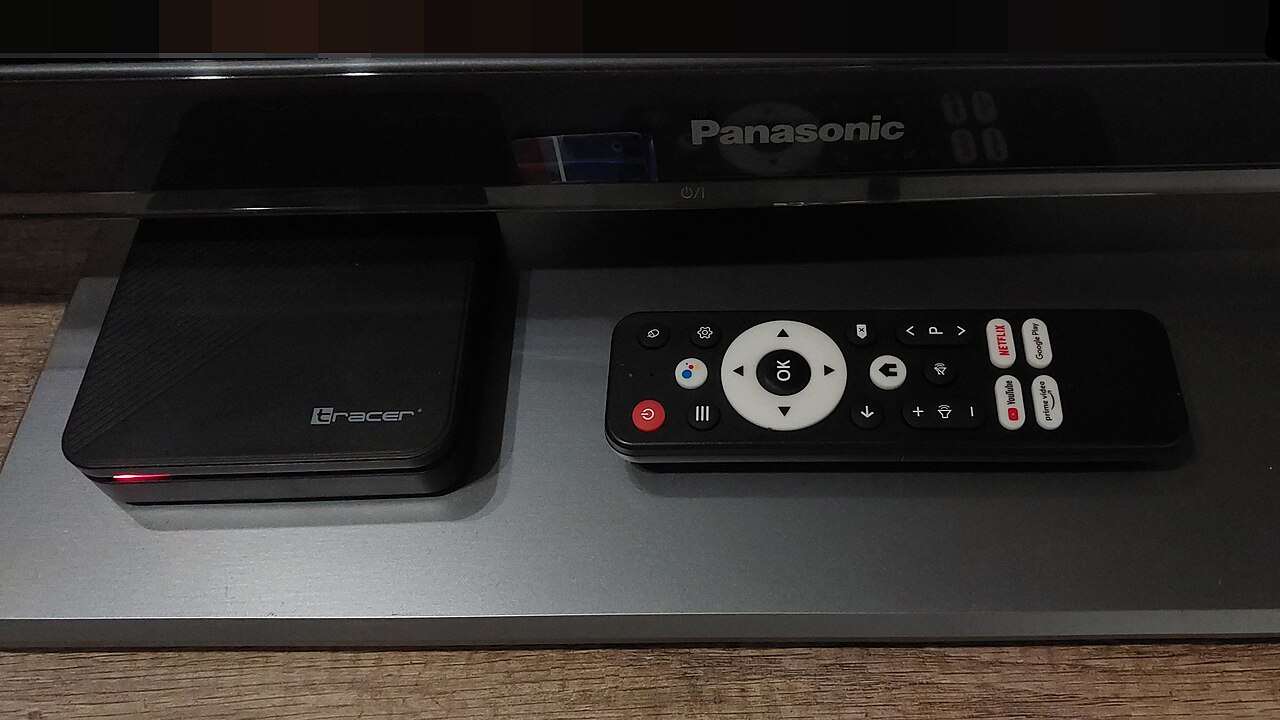
Su descodificador de la tele podría estar trabajando para un tercero sin que usted lo sepa. El equipo de inteligencia de amenazas de Google ha desarticulado XCPE, una red de bots que había tomado el control de 1,3 millones de descodificadores de televisión basados en Android, la mayoría descodificadores Android TV, en una campaña que Google atribuye al propio fabricante Videostrong.
El caso, detallado por Google en un análisis técnico publicado este lunes, tiene un protagonista inusual: la propia cadena de suministro. Los dispositivos afectados procedían del fabricante original Videostrong, y la investigación concluye que la incorporación del código malicioso fue intencionada. Google afirma que detectó el software malicioso en distintos modelos y marcas durante varios años. Según su análisis, Videostrong usó técnicas de ocultación para aprovechar un hueco en las pruebas de Google y cargar código malicioso después del primer arranque. La compañía ha cambiado su proceso de revisión de firmware para reducir ese riesgo.
Para qué se usa una red así
Una botnet de 1,3 millones de dispositivos es una infraestructura de alquiler criminal: según el análisis de Google, los módulos instalados en los aparatos se usaban para fraude publicitario, para convertirlos en nodos de redes proxy residenciales por las que se encaminaba tráfico malicioso y para cargar aún más malware, todo ello sin conocimiento del usuario.
La operación de Google ha ido por partes. Además de tumbar los servidores de mando y control de XCPE, la empresa ha vetado al fabricante Videostrong en su ecosistema, lo que impide que futuros dispositivos suyos obtengan la certificación de Google y acceso a sus servicios. Y la operación puede tener un efecto dominó: Google estima que el derribo de los dominios de mando y control de los afiliados cortará el acceso a al menos diez millones de dispositivos comprometidos adicionales, porque esos grupos distribuyen su malware también por otros canales.
Qué debe hacer el usuario
Los consejos de Google para el usuario son concretos: desconfiar de las aplicaciones que ofrecen dinero a cambio de “compartir” el ancho de banda o la conexión (una vía habitual para convertir el aparato en nodo de redes proxy ilícitas), instalar aplicaciones solo desde tiendas de confianza, revisar los permisos de VPN y proxies de terceros y mantener activas las protecciones integradas como Google Play Protect. En el caso de XCPE hay un agravante: el componente principal vive en la partición del sistema y, si el usuario lo desinstala, se reinstala solo al reiniciar el aparato, por lo que un dispositivo comprometido es muy difícil de limpiar.
Google califica el caso de “vulneración inaceptable de la confianza” y apunta más allá del fabricante: pide a distribuidores, tiendas y operadoras que exijan auditorías de seguridad independientes a los fabricantes de origen (ODM) y que retiren del catálogo a los implicados en abusos de la cadena de suministro. La compra de un aparato barato se ha convertido, también, en una decisión de seguridad.
Recibe las guías y tablas nuevas de El Prisma
Datos verificados contra fuentes oficiales y plantillas que puedes usar, directo en tu correo. Sin spam.
Comentarios 0
Los comentarios se publican tras revisión de la redacción. Sé respetuoso: no se admiten insultos ni enlaces.